 -

AI đang được đưa vào ngày càng nhiều hoạt động của doanh nghiệp, từ phân tích dữ liệu, chăm sóc khách hàng, tạo nội dung đến hỗ trợ vận hành và sản xuất. Khi phạm vi sử dụng mở rộng, doanh nghiệp cũng cần quan tâm đến cách AI được lựa chọn, sử dụng, giám sát và kiểm soát.
ISO/IEC 42001:2023 là tiêu chuẩn quốc tế về Hệ thống quản lý trí tuệ nhân tạo (Artificial Intelligence Management System, viết tắt AIMS), cung cấp một khung quản lý để tổ chức các hoạt động liên quan đến AI theo cách có hệ thống, phù hợp với phạm vi và mức độ ứng dụng của từng doanh nghiệp.
AI và yêu cầu quản trị trong doanh nghiệp
Mức độ ứng dụng AI tại doanh nghiệp Việt Nam đang tăng. Theo nghiên cứu của AWS và Strand Partners, gần 170.000 doanh nghiệp Việt Nam, tương đương khoảng 18% tổng số doanh nghiệp, đã ứng dụng AI; riêng trong năm 2024 có khoảng 47.000 doanh nghiệp triển khai giải pháp AI.
Một khảo sát khác của Deloitte Access Economics trên nhóm doanh nghiệp nhỏ và vừa tại sáu thị trường châu Á Thái Bình Dương ghi nhận 93% doanh nghiệp Việt Nam tham gia khảo sát đã ứng dụng AI. Các ứng dụng được đề cập gồm tự động hóa trao đổi kinh doanh, tạo nội dung, phân tích dữ liệu và trợ lý AI. Quyền riêng tư dữ liệu cũng được xác định là một trong những rào cản đáng lưu ý khi doanh nghiệp sử dụng các nền tảng số.
Các số liệu trên được thực hiện theo những phạm vi và phương pháp khác nhau, nhưng đều cho thấy AI đang được đưa vào nhiều hoạt động kinh doanh. Mức độ sử dụng tại từng doanh nghiệp cũng không giống nhau. Có doanh nghiệp sử dụng AI chủ yếu cho công việc nội bộ, trong khi doanh nghiệp khác tích hợp AI vào sản phẩm, dịch vụ hoặc những quy trình có ảnh hưởng trực tiếp đến khách hàng.
Sự khác biệt này kéo theo những yêu cầu quản lý khác nhau. Doanh nghiệp cần xác định dữ liệu nào được đưa vào hệ thống AI, ai chịu trách nhiệm sử dụng và giám sát, kết quả do AI tạo ra được kiểm tra như thế nào và những rủi ro phát sinh được xử lý ra sao.
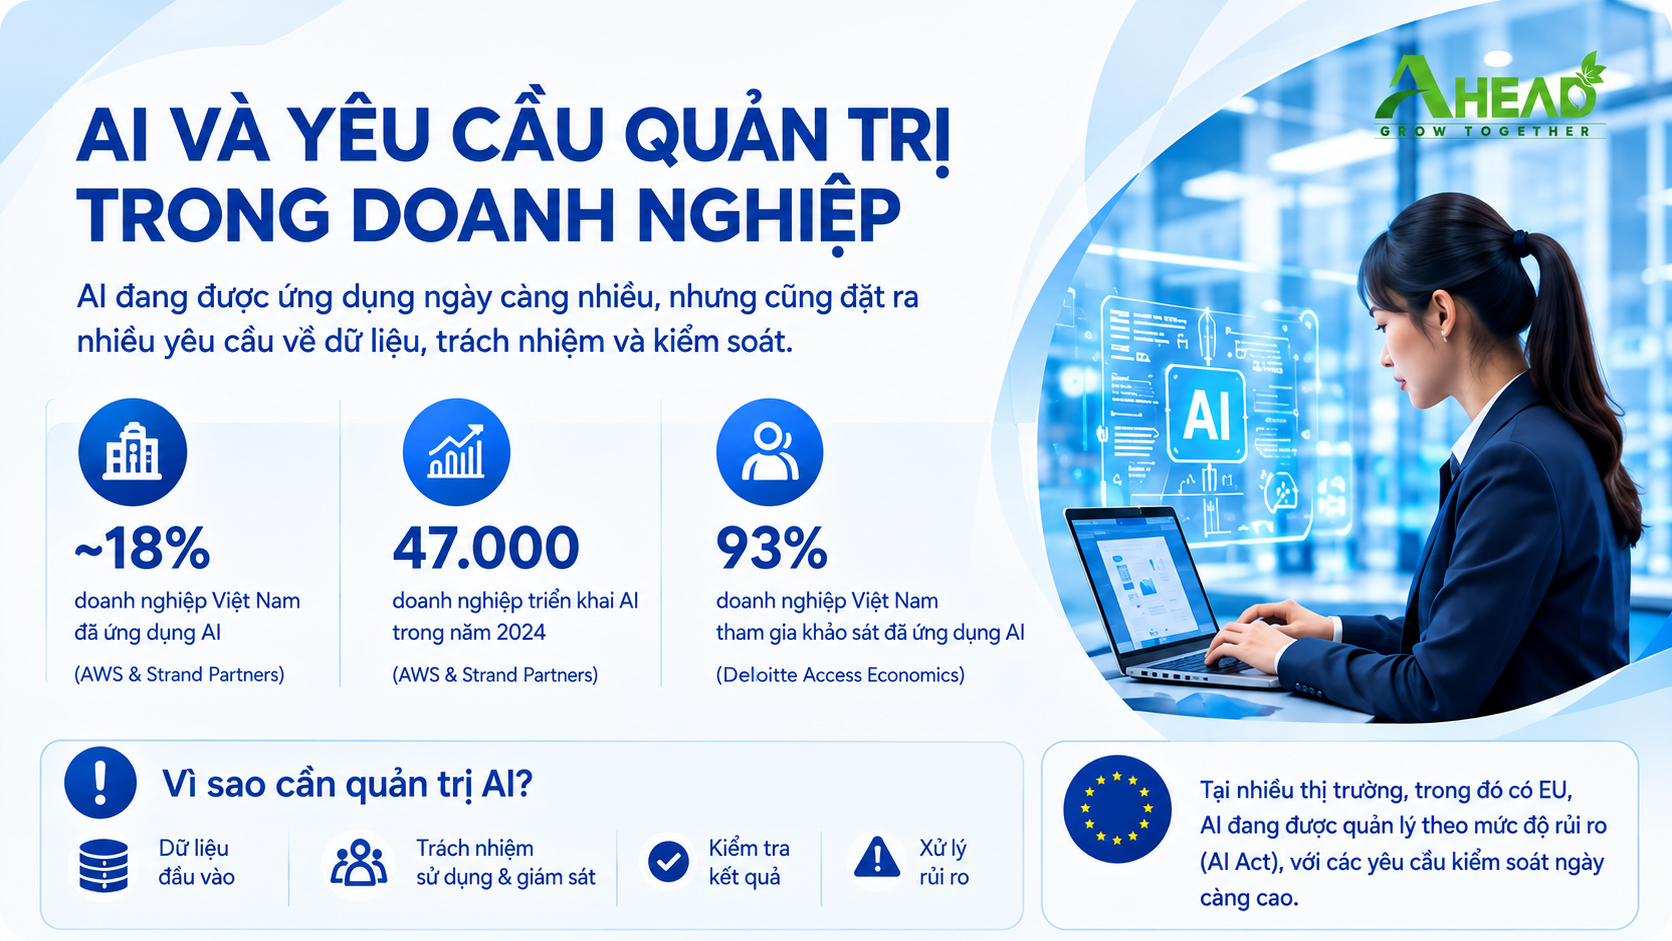
Tại nhiều thị trường, các yêu cầu quản lý AI cũng đang được hình thành và phát triển. EU áp dụng cách tiếp cận dựa trên mức độ rủi ro đối với các hệ thống AI thông qua Đạo luật AI (AI Act), trong đó những hệ thống AI có mức rủi ro càng cao càng chịu nhiều yêu cầu kiểm soát hơn. Những thay đổi về chính sách và yêu cầu quản lý tại các thị trường này có thể trở thành một yếu tố doanh nghiệp cần theo dõi khi phát triển sản phẩm, cung cấp dịch vụ hoặc mở rộng hoạt động có liên quan đến AI.
Trong bối cảnh đó, quản trị AI cần được xem xét cùng với cách doanh nghiệp sử dụng công nghệ, dữ liệu và các quy trình liên quan. Đây cũng là cơ sở để doanh nghiệp xác định phạm vi quản lý phù hợp với hoạt động thực tế.
ISO/IEC 42001 là gì và áp dụng cho ai?
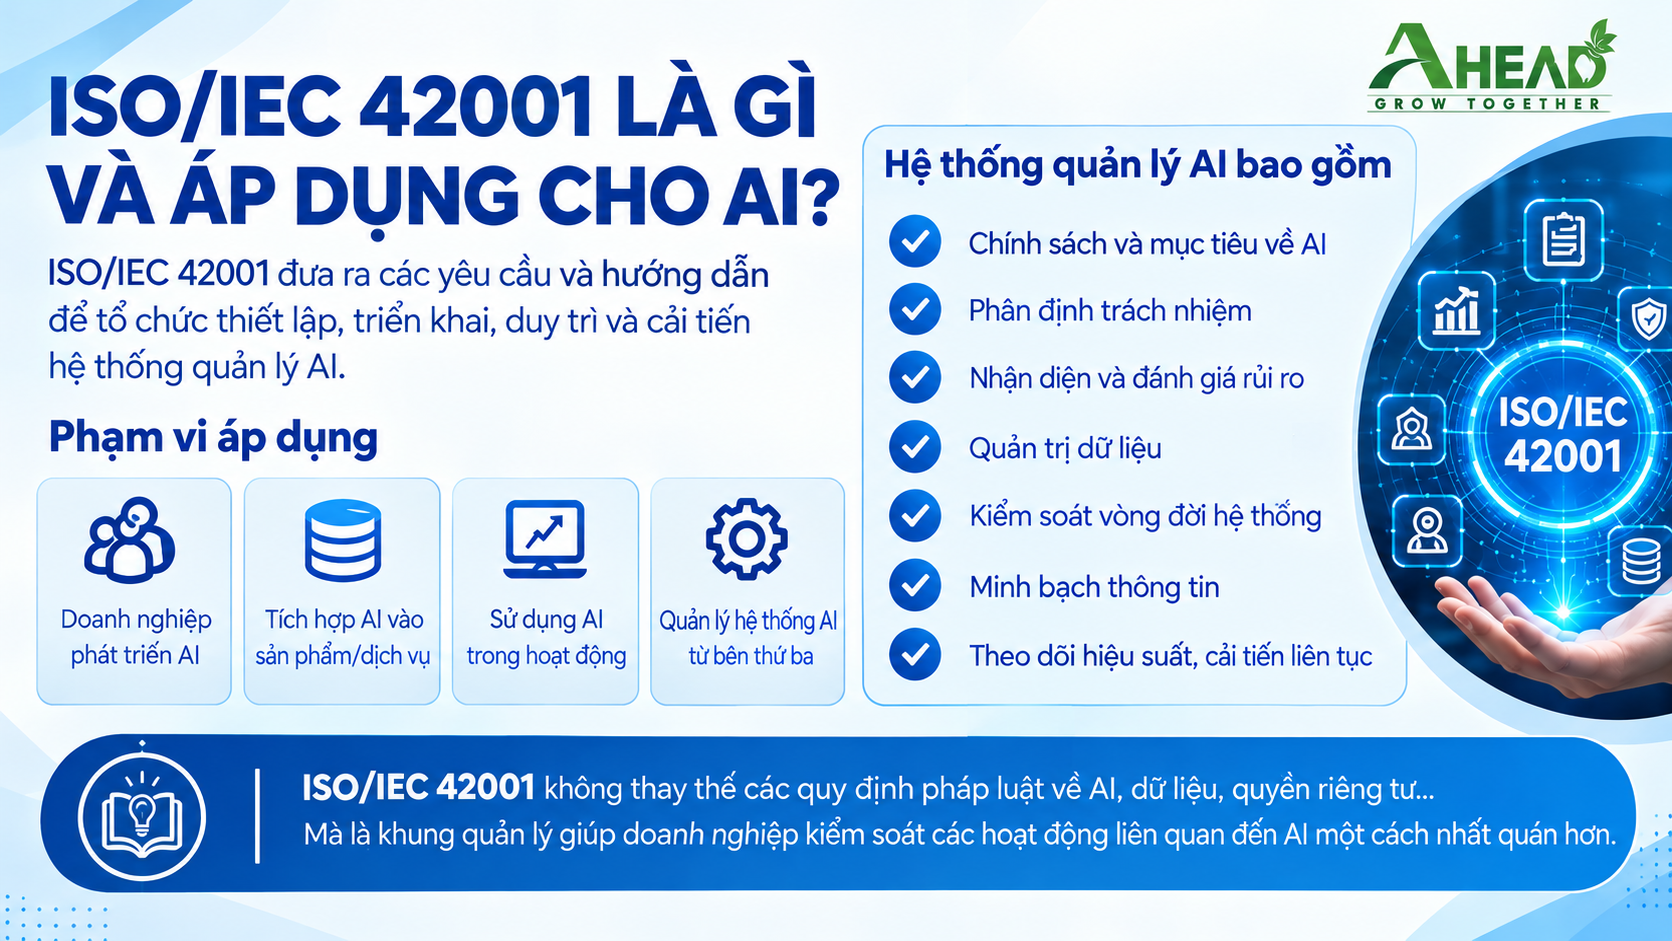
ISO/IEC 42001 đưa ra các yêu cầu và hướng dẫn để tổ chức thiết lập, triển khai, duy trì và cải tiến hệ thống quản lý AI.
Tiêu chuẩn không chỉ dành cho doanh nghiệp trực tiếp phát triển công nghệ AI. Phạm vi áp dụng có thể bao gồm tổ chức phát triển hệ thống AI, tích hợp AI vào sản phẩm hoặc dịch vụ, sử dụng AI trong hoạt động hoặc quản lý các hệ thống AI do bên thứ ba cung cấp.
Trong thực tế, hệ thống quản lý AI có thể liên quan đến chính sách và mục tiêu về AI, phân định trách nhiệm, nhận diện và đánh giá rủi ro, quản trị dữ liệu, kiểm soát trong vòng đời hệ thống, minh bạch thông tin, theo dõi hiệu suất và cải tiến liên tục.
ISO/IEC 42001 không thay thế các quy định pháp luật về AI, dữ liệu, quyền riêng tư, an toàn thông tin hoặc các yêu cầu chuyên ngành. Tiêu chuẩn cung cấp một khung quản lý để doanh nghiệp tổ chức và kiểm soát các hoạt động liên quan đến AI một cách nhất quán hơn.
Doanh nghiệp cần chuẩn bị gì cho quản trị AI?
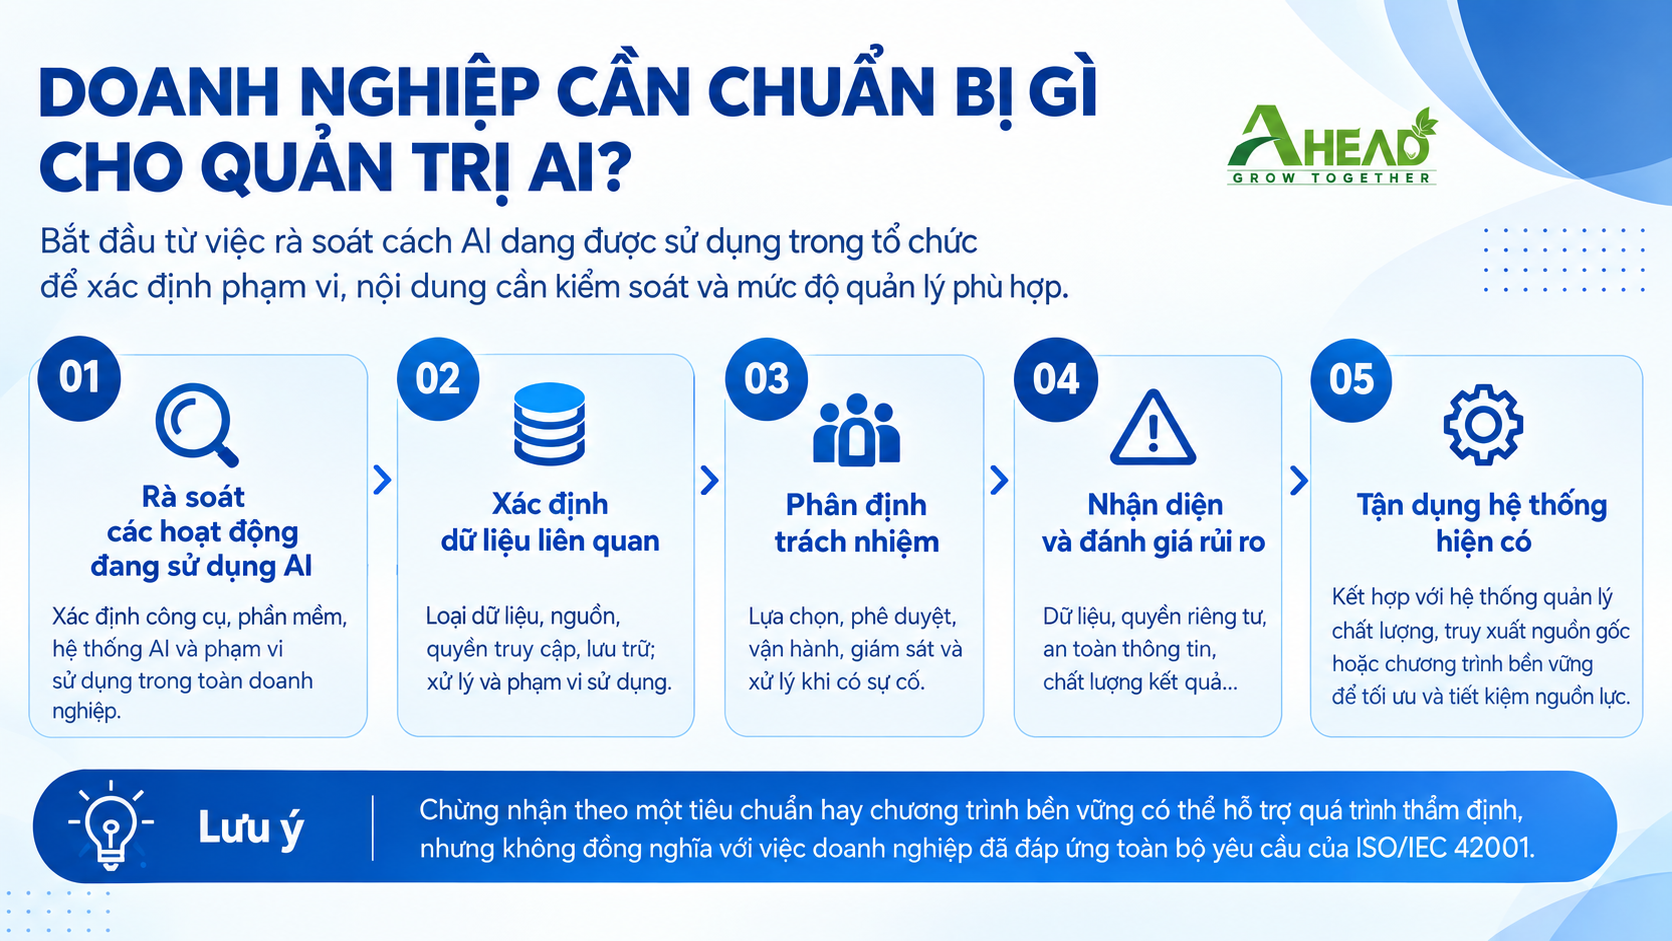
Trước khi xem xét triển khai ISO/IEC 42001, doanh nghiệp có thể bắt đầu từ việc rà soát cách AI đang được sử dụng trong tổ chức. Việc này giúp xác định phạm vi ứng dụng, những nội dung cần kiểm soát và mức độ quản lý phù hợp.
▶ Rà soát các hoạt động đang sử dụng AI: Xác định các công cụ, phần mềm và hệ thống AI đang được sử dụng tại các bộ phận. Phạm vi rà soát nên bao gồm cả những công cụ do nhân viên chủ động sử dụng trong quá trình làm việc.
▶ Xác định dữ liệu liên quan: Làm rõ loại dữ liệu được đưa vào hệ thống AI, nguồn dữ liệu, quyền truy cập, cách lưu trữ và phương thức xử lý. Với dữ liệu khách hàng, người lao động hoặc thông tin nội bộ, doanh nghiệp cần xác định rõ yêu cầu quản lý và phạm vi sử dụng.
▶ Phân định trách nhiệm: Xác định trách nhiệm trong việc lựa chọn, phê duyệt, vận hành và giám sát các công cụ hoặc hệ thống AI. Khi phát sinh sự cố hoặc kết quả AI không phù hợp, doanh nghiệp cũng cần có cơ chế xác định và xử lý trách nhiệm.
▶ Nhận diện và đánh giá rủi ro: Xem xét các rủi ro liên quan đến dữ liệu, quyền riêng tư, an toàn thông tin, chất lượng và độ chính xác của kết quả, tính minh bạch cũng như tác động của hệ thống AI đến các bên liên quan.
▶ Thiết lập quy định kiểm soát: Tùy vào phạm vi sử dụng, doanh nghiệp có thể xây dựng quy định về lựa chọn công cụ AI, loại dữ liệu được phép sử dụng, kiểm tra kết quả, phê duyệt đầu ra và giám sát trong quá trình vận hành.
▶ Theo dõi và cập nhật: AI, dữ liệu và mục đích sử dụng có thể thay đổi theo thời gian. Doanh nghiệp cần theo dõi hiệu suất và tác động của hệ thống, đồng thời cập nhật các biện pháp kiểm soát khi phạm vi hoặc cách thức sử dụng thay đổi.
Những nội dung này là cơ sở để doanh nghiệp hình thành cách tiếp cận quản trị AI phù hợp với hoạt động thực tế. Khi phạm vi sử dụng AI lớn hơn hoặc yêu cầu quản lý ngày càng rõ, doanh nghiệp có thể tiếp tục xem xét việc xây dựng hệ thống quản lý theo ISO/IEC 42001.
Doanh nghiệp nào nên cân nhắc ISO/IEC 42001?
ISO/IEC 42001 không được thiết kế riêng cho một ngành nghề cụ thể. Mức độ phù hợp phụ thuộc vào cách doanh nghiệp phát triển, cung cấp hoặc sử dụng AI và những yêu cầu liên quan đến hoạt động đó.
Tiêu chuẩn có thể được doanh nghiệp cân nhắc trong các trường hợp:
▶ Doanh nghiệp phát triển sản phẩm, nền tảng hoặc dịch vụ dựa trên AI.
▶ Doanh nghiệp tích hợp AI vào sản phẩm hoặc dịch vụ cung cấp cho khách hàng.
▶ Doanh nghiệp sử dụng AI trong những quy trình có ảnh hưởng đáng kể đến hoạt động, khách hàng hoặc người lao động.
▶ Doanh nghiệp sử dụng nhiều công cụ AI từ các nhà cung cấp khác nhau và cần thống nhất cách quản lý.
▶ Doanh nghiệp có khách hàng, đối tác hoặc hoạt động tại những thị trường ngày càng quan tâm đến quản trị AI.
▶ Doanh nghiệp muốn xây dựng hệ thống quản lý AI trước khi mở rộng phạm vi ứng dụng công nghệ.
Việc sử dụng một hoặc một số công cụ AI không đồng nghĩa với việc doanh nghiệp phải triển khai ISO/IEC 42001. Phạm vi áp dụng cần được xem xét dựa trên mục đích sử dụng, mức độ rủi ro, loại dữ liệu liên quan, yêu cầu của khách hàng và đối tác cũng như định hướng hoạt động.
ISO/IEC 42001 và ISO/IEC 27001 có thể bổ trợ như thế nào?
AI thường được triển khai trên các nền tảng số và xử lý nhiều loại dữ liệu. Vì vậy, doanh nghiệp đang áp dụng ISO/IEC 27001 có thể xem xét kết nối một số cơ chế quản lý hiện có khi xây dựng hệ thống quản lý AI.
Hai tiêu chuẩn có phạm vi khác nhau:
|
Nội dung |
ISO/IEC 42001 |
ISO/IEC 27001 |
|
Đối tượng quản lý |
Hệ thống và hoạt động liên quan đến AI |
Hệ thống quản lý an toàn thông tin |
|
Trọng tâm |
Quản trị AI, rủi ro AI, trách nhiệm và kiểm soát trong vòng đời AI |
Quản lý rủi ro và bảo vệ thông tin |
|
Dữ liệu |
Quản trị dữ liệu liên quan đến hệ thống AI |
Bảo vệ thông tin và tài sản thông tin |
|
Phạm vi |
Phát triển, cung cấp và sử dụng AI |
Các hoạt động thuộc phạm vi hệ thống quản lý an toàn thông tin |
Hai tiêu chuẩn không thay thế cho nhau. Một số nội dung về quản lý rủi ro, dữ liệu, trách nhiệm và kiểm soát có thể được kết nối khi doanh nghiệp triển khai đồng thời hai hệ thống.
Câu hỏi thường gặp về ISO/IEC 42001
ISO/IEC 42001 có bắt buộc không?
Không. ISO/IEC 42001 không phải là tiêu chuẩn bắt buộc áp dụng chung cho mọi doanh nghiệp. Việc chứng nhận theo tiêu chuẩn là tự nguyện và được thực hiện bởi các tổ chức chứng nhận độc lập.
Doanh nghiệp nhỏ có cần ISO/IEC 42001 không?
Không nhất thiết. Mức độ phù hợp phụ thuộc vào phạm vi sử dụng AI, mức độ rủi ro và yêu cầu từ khách hàng, đối tác hoặc thị trường, thay vì chỉ dựa trên quy mô doanh nghiệp.
Có ISO/IEC 42001 có đồng nghĩa đã tuân thủ luật AI không?
Không. Việc áp dụng ISO/IEC 42001 không đồng nghĩa với việc doanh nghiệp tự động đáp ứng toàn bộ yêu cầu pháp luật về AI. Doanh nghiệp vẫn cần xác định các quy định áp dụng đối với sản phẩm, dịch vụ, loại hình AI và thị trường cụ thể.
Quản trị AI có thể bắt đầu từ những nội dung doanh nghiệp đang thực hiện như rà soát công cụ, dữ liệu, trách nhiệm và rủi ro. Khi phạm vi ứng dụng AI mở rộng, ISO/IEC 42001 có thể được xem xét như một khung để tổ chức các hoạt động quản lý này theo cách thống nhất và có hệ thống hơn.
AHEAD đồng hành cùng doanh nghiệp
AHEAD cung cấp dịch vụ tư vấn các hệ thống quản lý theo tiêu chuẩn ISO, hỗ trợ doanh nghiệp rà soát hiện trạng, xác định phạm vi quản trị phù hợp và xây dựng hệ thống quản lý gắn với nhu cầu thực tế của tổ chức.
Nguồn tham khảo
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
https://www.iso.org/home/insights-news/resources/iso-42001-explained-what-it-is.html
https://vneconomy.vn/gan-170000-doanh-nghiep-viet-nam-da-ung-dung-ai.htm
Liên hệ AHEAD ngay để nhận được tư vấn
Ms. Hà
Hotline: 0982024173
Zalo: https://zalo.me/0982024173
Email: info@ahead.com.vn
Ms. Vân Nguyễn
Hotline: 0988 382 242
Zalo: zalo.me/84988382242
Email: van.nguyen@ahead.com.vn
Văn phòng AHEAD
Hà Nội: Số 18 Tam Trinh, Phường Tương Mai, Thành phố Hà Nội.
Đà Nẵng: Số 498 Bùi Trang Chước, Phường Hoà Xuân, Thành phố Đà Nẵng
Hồ Chí Minh: Đường số 23, Phường Hiệp Bình, Thành phố Hồ Chí Minh.
Bình luận: